العالم اتسرق يا رجالة: 6.3 مليارات دولار تختفي من بينانس في أكبر سرقة كريبتو بالتاريخ وعلاقته بالتنبيه بتخزين السلع الاساسية والمياه لمدة 72 ساعة على مستوى اغلب الدول..

العالم اتسرق يا رجالة: 6.3 مليارات دولار تختفي من بينانس في أكبر سرقة كريبتو بالتاريخ وعلاقته بالتنبيه بتخزين السلع الاساسية والمياه لمدة 72 ساعة على مستوى اغلب الدول..
بقلم م. إميل عجبان
أعتذر عن كتابة المقال ده بأسلوب مختلف قليلا لان الموضوع معقد وشائك وله توابع زلزالية قادمة..
في 2 نوفمبر 1988، انتشرت دودة موريس على شبكة الإنترنت اللي كانت في بداياتها، وضربت حوالي 6 آلاف جهاز من أصل 60 ألف جهاز متصل بالشبكة وقتها. الهدف لم يكن سرقة فلوس رقمية، لأن الاقتصاد الرقمي أصلاً ما كانش موجود بالشكل اللي نعرفه حاليا. بس الحادثة دي كشفت بدري إن أي شبكة كبيرة، لو فيها نقطة ضعف واحدة، ممكن تعطل مؤسسات كتير، وفرضت على الحكومات والشركات إن الأمن الرقمي يبقى قضية اقتصادية وأمنية مش مجرد موضوع تقني.
من ساعتها، الهجمات اتطورت من مجرد تعطيل أجهزة وشبكات لسرقة بيانات وفلوس، وبعدين وصلت لاستهداف البنية المالية نفسها.
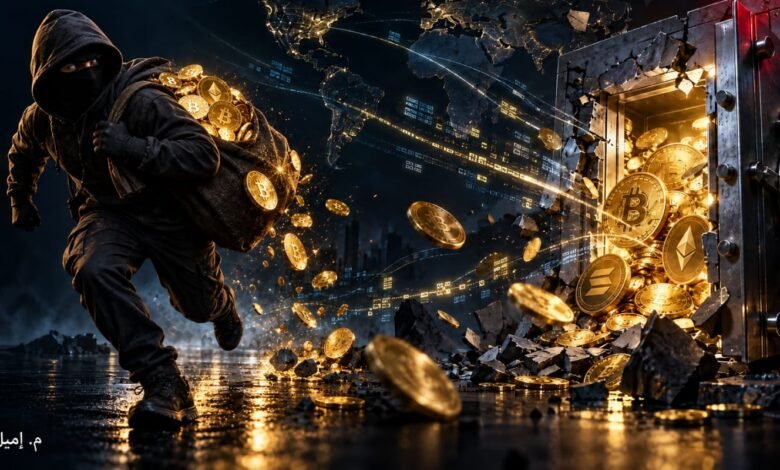
وفي 29 أكتوبر 2026، تعرضت منصة بينانس، أكبر منصة تداول عملات مشفرة في العالم، لاختراق خرجت منه أصول قيمتها حوالي 6.3 مليارات دولار. دي مش بس سرقة كبيرة، دي اختبار قاسي لثقة الناس في منصة مركزية تحتفظ بأموال مئات الملايين من العملاء.
إيه اللي حصل ؟
البلوك تشين عبارة عن سجل رقمي مشترك بتتسجل فيه كل التحويلات على شبكة من الحواسيب. الشبكة بتتحقق من صحة المعاملة بالتوقيعات الرقمية، وبعدين بتضيفها للسجل بطريقة صعب تتعدل بعد ما تتسجل. بس بينانس مش هي البلوك تشين؛ هي شركة وسيطة بتحتفظ بأصول العملاء، وبتدير محافظ متصلة بالإنترنت عشان تنفذ السحب والتحويل بسرعة.
يعني الوصف الأدق مش إن المهاجمين كسروا البلوك تشين أو عدلوا في سجله. حسب تحليل TRM Labs، الأدلة بتشير إنهم قدروا يمرروا أوامر تحويل موقّعة من خلال منظومة التوقيع الخاصة بالمحافظ الساخنة في بينانس. الشبكات قبلت المعاملات دي لأنها كانت تبدو صحيحة تقنياً، والسجل نفذ أوامر ظاهرة إنها صالحة، من غير ما يعكس معاملات قديمة أو يسرق مفاتيح كل مستخدم لوحده. السبب الجذري لسة تحت التحقيق، وبينانس ما نشرتش تقرير نهائي يوضح إزاي المهاجمين وصلوا للقدرة دي.
مبلغ الـ6.3 مليارات دولار ده تقدير لقيمة الأصول اللي خرجت من محافظ مرتبطة ببينانس. ومراجعة CoinDesk قالت إن المحافظ المتأثرة كانت من ضمن المحافظ اللي بينانس أظهرتها كأصول داعمة لأرصدة العملاء. يعني غطاء أصول العملاء اتأثر، بس مش معناه إن المهاجمين دخلوا حساب كل واحد وسرقوا منه مباشرة.
بينانس قالت إنها هتتحمل الخسارة وهتعيد تغطية الأرصدة، وده موقفها المعلن لحد دلوقتي، على أساس إن يثبتوا التغطية بإثبات تشفيري مستقل بعدين.
تحليل TRM Labs لسجلات البلوك تشين بيقول إن أصول قيمتها حوالي 6.36 مليارات دولار خرجت من محافظ مرتبطة ببينانس عبر عشر شبكات. والإعداد للعملية بدأ قبل التنفيذ بأكتر من يوم، والجزء الأكبر من التحركات حصل في فترة قصيرة. الرقم بالدولار تقديري وبيتغير حسب أسعار الأصول وقت التحويل أو لما بيتقيموا بعدين.
المحافظ الساخنة دي محافظ متصلة بالإنترنت بتستخدمها المنصات عشان تنفذ السحب والمعاملات اليومية. ضرورية للسيولة والسرعة، بس اتصالها بالشبكة بيخليها هدف أسهل من المحافظ المعزولة.
تحليلات TRM بتشير إن المهاجمين ما اقتصروش على محاولة كسر مفتاح محفظة واحدة، بل يرجحوا إن الاختراق وصل لمنظومة التوقيع اللي بتوافق على المعاملات. يعني الخطر ممكن يكون في النظام اللي بيقرر إن التحويل مسموح بيه، مش في خزنة واحدة بس. وبينانس لسة ما أعلنتش سبب جذري نهائي، فأي تفسير لآلية الهجوم لسة تحليل مش نتيجة تحقيق مكتملة.
بعد ما الفلوس خرجت، المهاجمين حركوها بسرعة ووزعوها وحولوا جزء منها لأصول أصعب في التجميد. في المقابل، جهات تحليل البلوك تشين ومصدري بعض العملات المستقرة وسلطات إنفاذ القانون تعاونوا على تتبع الفلوس وتجميد جزء منها. TRM قدرت قيمة الأصول المجمدة بحوالي 2.7 مليار دولار في لقطة يوم 30 أكتوبر، وChainalysis قالت حوالي 2.8 مليار في تحديثها. الاختلاف طبيعي لأن التحقيق بيتطور والرقم بيتغير، ومش معناه إن الفلوس المجمدة رجعت فعلاً لأصحابها.
العملات المستقرة مهمة هنا لأن بعضها بيصدر عن شركة مركزية تقدر في حالات معينة تجمد وحدات مرتبطة بعناوين معينة. ده بيدّي أداة لتعطيل نقل الفلوس، بس بيكشف مفارقة: الأصول الرقمية اللي بيتقال عنها أحياناً إنها مش خاضعة لوسيط، في جوانب منها بتعتمد على جهة إصدار مركزية تقدر تتحكم في الرموز.
مين هيتحمل الخسارة؟
أول أثر لأي اختراق كبير بيقع على ميزانية الشركة، بس مش بيقف عندها. في التداول المالي، الثقة أصل اقتصادي: المستخدم بيودع فلوسه لأنه متوقع إنه يقدر يوصلها لما يحتاجها، وإن الأرصدة المسجلة قابلة للاسترداد. لو ظهرت فجوة بين الأصول اللي المنصة بتحتفظ بيها والتزاماتها للعملاء، الاختراق الأمني بيتحول فورًا لسؤال عن الملاءة والسيولة والحوكمة.
بينانس قالت إنها هتغطي الخسائر، وأعلنت امبارح إنها أعادت توفير حوالي 90% من الأصول المسروقة، وإن أرصدة العملاء من عدد من العملات الرئيسية بقت مدعومة بالكامل حسب تحديثها. CoinDesk قالت إن التمويل جه من موارد الشركة وصندوق التأمين بتاع العقود الآجلة وصندوق حماية المستخدمين المعروف بـSAFU، مع التزام بإعادة الصندوق لحوالي مليار دولار. بس ده إعلان الشركة نقلته وسائل الإعلام المتخصصة، وبينانس قالت إن الإثبات التشفيري الكامل اللي يخلي التحقق مستقل متوقع يوم 3 نوفمبر. يعني لازم نفرق بين “إعادة تغطية الأرصدة حسب كلام الشركة” وبين إثبات مستقل مكتمل ومنشور للتحقق.
من الناحية الاقتصادية، تغطية الخسائر بتحمي العملاء مباشرة، بس مش بتلغي تكلفة الحادث. الشركة بتتحمل نقص في الأصول، وتكاليف التحقيق والاستجابة، وممكن خسارة إيرادات من تعطيل بعض عمليات السحب أو تراجع النشاط. واستخدام جزء من صندوق حماية المستخدمين أو احتياطيات تانية بيثير سؤال عن تكلفة إعادة بناء الاحتياطيات دي، وتأثيرها على رأس المال والسيولة المستقبلية. وسمعة المنصة ممكن تتضرر حتى لو العميل النهائي ما خسرش فلوسه، لأن الناس ممكن يطلبوا عائد أعلى مقابل المخاطر أو ينقلوا جزء من أصولهم لمنافسين أو محافظ شخصية.
ليه سرقة منصة واحدة بتهز السوق كله؟
ممكن يبان إن سرقة أصول من منصة واحدة مشكلة تخص عملاءها بس. بس المنصات الكبيرة بتعمل دور شبه البنية التحتية للسوق: بتجمع المشترين والبائعين، وبتوفر السيولة، وبتربط العملات المستقرة بأصول تانية، وبتدير أسواق فورية ومشتقات. لما عمليات السحب أو التداول بتتعطل، اكتشاف الأسعار وقدرة المستثمرين على تحويل الأصول لنقد أو لعملات تانية بيتأثر.
في الساعات الأولى للخبر، BBC قالت إن سعر البيتكوين نزل حوالي 5%، وأسهم شركات مرتبطة بتداول الأصول الرقمية نزلت كمان. مش لازم نفسر حركة يوم واحد على إنها قياس كامل للخسائر أو دليل إن الاختراق لوحده سبب كل تغير في السعر، لأن الأسواق بتتحرك بعوامل كتير، وممكن الأخبار تتزامن مع نتائج شركات أو قرارات نقدية أو تغيرات في شهية المخاطرة. بس الهبوط بيوضح إزاي الخوف بينتقل من ميزانية منصة لأسعار أصول واسعة التداول.
الأثر ممكن يظهر في “خصم الثقة” أكتر من الخسارة المباشرة. لما المستثمرين يخافوا إن الأصول مش هتبقى متاحة، بيطلبوا سيولة أعلى أو بيبيعوا بسرعة. ولما المتعاملين يتوقعوا احتمال وقف السحب، بيسارعون للخروج قبل الباقيين، وده بيزيد الضغط على المنصة وبيعمق موجة البيع. الديناميكية دي شبه سحب الودائع من مؤسسة مالية، مع فرق مهم: كتير من منصات الكريبتو مش شغالة في إطار تأمين الودائع المصرفي نفسه، وحقوق المستخدمين القانونية بتختلف حسب العقود والبلدان.
أما حكاية تحذيرات تخزين احتياجات تلات أيام؟ تخص استراتيجية التأهب الأوروبية لسنة 2025 أوصت إن السكان يحتفظوا باحتياجات أساسية تكفي 72 ساعة في حالات الطوارئ. وفي أكتوبر 2026، الحكومة البريطانية شجعت الأسر على الاستعداد لتعطل مؤقت في الخدمات اليومية زي الكهرباء والمية والتليفون والإنترنت. الحكومة شرحت إن التوصية موجهة لأحداث زي الطقس القاسي اللي ممكن يعطل الخدمات دي، ورويترز أشارت إن الحملة جت كمان في سياق خلل برمجي ومخاوف أمنية سيبرانية.
بس ماينفعش نخلط بين الأمرين: مفيش حاجة بتثبت إن توصية المؤونة صدرت بسبب اختراق بينانس، ولا إن سرقة منصة تداول هتودي لوحدها لانقطاع الأكل أو الكهرباء. اختراق بينانس ضرب أصول مالية رقمية ومحافظ تشغيلية، أما توصية الـ72 ساعة فهي استعداد عام لمخاطر متعددة. الصلة بينهم أوسع: الاقتصاد الحديث معتمد على أنظمة مترابطة، فهجوم سيبراني يستهدف بنوك أو دفع أو اتصالات أو خدمات عامة ممكن يتحول لتعطل مؤقت يمس حياة الأسر.
من الناحية الاقتصادية، المؤونة المنزلية المحدودة بتدي الأسرة وقت تتعامل مع الساعات الأولى من الاضطراب، وبتخفف الاندفاع للشراء والضغط على المحلات وخدمات الطوارئ. بس مش بتعالج الاختراق ولا بتعوض إصلاح البنية التحتية. الإرشادات الأمريكية بتوصي بتوفير مية وأكل لعدة أيام، مع الأدوية والبطاريات ووسائل الشحن والنقد لو احتجت.
الواقعة دي بتكشف تناقض أساسي في عالم العملات الرقمية. بينانس وسيط مركزي بيحتفظ بمحافظ تشغيلية وبيقدم خدمات سريعة جدًا، والتركيز ده بيخليها هدف عالي القيمة؛ اختراق منظومة واحدة ممكن يمس أصول هائلة. وفي نفس الوقت، ده منح الشركة وشركاؤها القدرة على تنسيق الاستجابة، وإيقاف بعض عمليات السحب، والتواصل مع جهات إصدار العملات المستقرة، وتتبع التحويلات على شبكات كتير.
البلوك تشين مش بيخلي الفلوس مجهولة بالضرورة. المعاملات على كتير من الشبكات عامة وقابلة للتحليل، والمحققين يقدروا يتتبعوا مسار الأصول بين العناوين. بس معرفة العنوان مش بتكشف تلقائيًا هوية صاحبه، وتتبع الفلوس مش بيضمن استعادتها. ولما العملات تنتقل لأصول مفيش جهة إصدار مركزية تقدر تجمدها، أو تمر من خلال وسطاء وأسواق متعددة، الاستعادة بتبقى أصعب وبتحتاج تعاون قانوني ودولي.
شركتا TRM Labs وChainalysis بينسبوا الهجوم بدرجة ثقة عالية لمجموعة TraderTraitor المرتبطة بكوريا الشمالية، بناءً على أنماط وتحركات على السلسلة وتشابهات مع عمليات سابقة. بس بينانس قالت إن تحقيقها لسة ما حددش المهاجمين، والإسناد في الهجمات السيبرانية غالبًا بيبقى تقدير استخباراتي مبني على قرائن، مش حكم قضائي نهائي.
إيه اللي بتقوله الحادثة دي عن اقتصاد الكريبتو؟
أولًا، الأمن السيبراني مش بند تقني ممكن نخفضه من غير تكلفة. بالنسبة لمنصة بتحتفظ بأصول العملاء، هو جزء من رأس المال التشغيلي والثقة اللي شغالة عليها. والاختبار ماينفعش يقتصر على حماية المفاتيح الخاصة، لازم يشمل أنظمة التوقيع، وصلاحيات الموظفين، وإدارة التحديثات البرمجية، ومراقبة السلوك غير المعتاد، وإمكانية إيقاف التحويلات الكبيرة قبل ما تخرج من السيطرة.
تانيًا، إثبات الاحتياطيات مهم بس مش كافي لوحده. إن المنصة تظهر إنها تملك أصول في لحظة معينة مش بيشرح دايمًا كل الالتزامات، ومش بيثبت لوحده إن كل رصيد قابل للسحب في كل الظروف. المستخدمين والمنظمين محتاجين إفصاحات منتظمة قابلة للتحقق، وفهم واضح لمكان حفظ الأصول، وطريقة فصل فلوس العملاء عن فلوس الشركة، والخطة لو حصلت خسارة أو توقف تشغيل.
تالتًا، سرعة تجميد العملات المستقرة بتقدم نموذج للتعاون بين الشركات الخاصة والجهات الحكومية، بس بتطرح أسئلة عن الإجراءات والشفافية وحدود السلطة. مين بيقرر تجميد أصل؟ وعلى أي أساس؟ وإزاي المتضرر ياخد حق الاعتراض؟ دي مش تفاصيل تقنية؛ دي قواعد حوكمة مالية بتحدد مين بيملك السيطرة الفعلية على الأصول.
وأخيرًا، ماينفعش نخلط بين قدرة منصة على تغطية حادثة واحدة وبين ضمان إن كل منصة تقدر تعمل كده. إعلان بينانس تغطية الخسائر مهم لمستخدميها، بس مش بينشئ تلقائيًا حماية قانونية موحدة لباقي القطاع. وكبر الموارد المالية مش بيغني عن التحقيق المستقل، وإصلاح السبب الجذري، وإثبات التغطية بطريقة ممكن التحقق منها.
في الاخر هي كانت سرقة فلوس ولا اختبار للنظام كله؟
الهجمات السيبرانية بدأت باختبارات بسيطة نسبيًا على شبكات صغيرة، ووصلت النهاردة لمنظومات مالية بتنقل مليارات الدولارات عبر سلاسل عامة وفي دقايق. بينانس ما واجهتش مجرد حادثة تقنية؛ واجهت اختبار لسيولتها وشفافيتها وقدرتها على الوفاء بوعودها، واختبار لقوة التعاون بين المنصات ومصدري العملات والسلطات.
لو ثبتت تغطية أرصدة العملاء واستمر التحقق المستقل، ممكن الخسائر المباشرة على المستخدمين تقل، بس ده مش بيمسح الأثر الاقتصادي للحادثة. هتفضل تكلفة الثقة، واحتمال تشديد التنظيم، والحاجة لمعايير أقوى لحفظ الأصول. والدرس الأوسع إن اقتصاد الأصول الرقمية مش بيتقاس بس بسرعة المعاملات أو ارتفاع الأسعار؛ بيتقاس كمان بقدرته على حماية الملكية لما يتعرض لهجوم حقيقي.
تبسيط وقراءة م. إميل عجبان